RGPD et site web : les obligations que vous ignorez peut-être
Le RGPD impose des règles strictes aux responsables de traitement dès lors qu’ils exploitent un site internet. Beaucoup d’entreprises pensent être en conformité en affichant une simple politique de confidentialité et un bandeau de cookies, mais la réalité est plus complexe. Ce guide juridique détaille les obligations souvent ignorées pour sécuriser votre rgpd site web et réduire les risques administratifs, financiers et réputationnels.
Pourquoi le rgpd site web vous concerne
Si votre site collecte, stocke ou traite des données personnelles — noms, adresses e‑mail, IP, cookies, comportements de navigation — vous êtes soumis aux règles du RGPD. Le rgpd site web s’applique aux entreprises établies dans l’Union européenne et, dans certains cas, aux services ciblant des résidents européens. Ne pas respecter ces règles peut entraîner des sanctions lourdes et empêcher votre activité en ligne.
La conformité ne se limite pas à la simple information du visiteur : elle implique une gouvernance des données, des processus documentés et des mesures techniques adaptées. Le rgpd site web impose une responsabilité démontrable : pouvoir prouver que vous avez pris les mesures nécessaires pour protéger les données personnelles.
conformité rgpd entreprise : obligations spécifiques pour votre site
La conformité rgpd entreprise impose des obligations transversales qui impactent directement votre site web. Il s’agit notamment de :
- la désignation d’un responsable de traitement et, le cas échéant, la nomination d’un Délégué à la Protection des Données (DPO) ;
- la tenue d’un registre des opérations de traitement incluant les traitements liés au site ;
- l’analyse des risques et la réalisation d’une analyse d’impact (DPIA) pour les traitements à risque élevé ;
- la contractualisation avec les sous‑traitants (hébergeurs, plugins, prestataires d’analytics) ;
- la mise en place de mesures techniques et organisationnelles appropriées (sécurisation, chiffrement, limitation d’accès).
Ces obligations montrent que la conformité rgpd entreprise dépasse le simple paramétrage technique et exige une gouvernance documentée et opérationnelle.
Les obligations détaillées pour un rgpd site web conforme
Voici les obligations principales que vous devez appliquer sur votre site pour respecter le rgpd site web :
- Base légale du traitement : identifier et documenter la base légale pour chaque traitement (consentement, intérêt légitime, exécution d’un contrat, etc.).
- Consentement valide : recueillir un consentement libre, spécifique, éclairé et univoque avant tout dépôt de cookies non essentiels ou avant toute action de marketing.
- Transparence et informations : fournir une politique de confidentialité claire et accessible détaillant finalités, durées de conservation, destinataires et droits des personnes.
- Registre des traitements : tenir un registre des opérations pour tous les traitements liés au site, avec finalités et durées.
- Sous‑traitance et contrats : signer des contrats de sous‑traitance conformes avec hébergeurs, plateformes email, outils d’analytics et fournisseurs tiers.
- Sécurité des données : mettre en place des mesures techniques (HTTPS, chiffrement, sauvegardes, contrôle d’accès) et organisationnelles (formation, politique interne).
- Notification des violations : établir une procédure de détection et de notification des violations de données dans les 72 heures aux autorités compétentes et, si nécessaire, aux personnes concernées.
- Respect des droits des personnes : procédures pour exercer les droits d’accès, rectification, effacement, limitation, portabilité et objection.
- DPIA : réaliser une analyse d’impact lorsque le traitement présente un risque élevé pour les droits et libertés des personnes.
- Transferts internationaux : encadrer les transferts hors UE via des garanties appropriées (clauses contractuelles types, règles d’entreprise contraignantes, etc.).
Ces obligations s’appliquent au quotidien : chaque formulaire, chaque plugin et chaque prestataire doit être audité pour assurer que votre rgpd site web est réellement conforme.
Droits des personnes : comment les intégrer sur votre site
Le RGPD renforce les droits des personnes. Votre site doit offrir des procédures claires et efficaces pour leur exercice. Voici les droits à prendre en compte :
- Droit d’accès : permettre à un utilisateur de savoir quelles données vous détenez et à quelles fins.
- Droit de rectification : offrir un moyen simple de corriger des erreurs ou des données obsolètes.
- Droit à l’effacement (« droit à l’oubli ») : répondre aux demandes d’effacement lorsque les conditions sont remplies.
- Droit à la limitation : mettre en pause le traitement des données sous certaines conditions.
- Droit à la portabilité : fournir les données dans un format structuré, couramment utilisé et lisible par machine lorsque le traitement est fondé sur le consentement ou l’exécution d’un contrat.
- Droit d’opposition : permettre aux personnes de s’opposer, notamment au profilage et au marketing direct.
Chaque droit doit être traité dans les délais impartis par le RGPD (généralement un mois) et la procédure doit être documentée. Sur un rgpd site web, cela signifie souvent la mise en place de formulaires dédiés, d’une adresse contact RGPD et d’un workflow interne pour traiter les demandes.
Aspects techniques à contrôler sur un rgpd site web
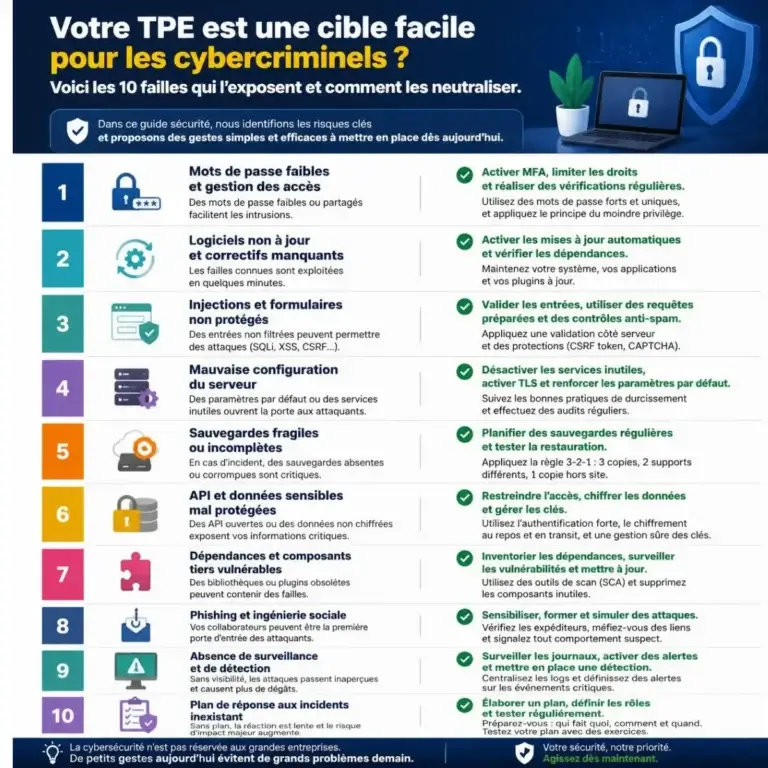
La conformité technique est essentielle. Voici les points techniques souvent négligés :
- Cookies et traceurs : catégorisation des cookies, bannière de consentement granulaire, gestion du refus et conservation des choix.
- Analytics : paramétrage pour anonymiser les IP, minimisation des données et contrôle sur la durée de conservation.
- Formulaires : collecte minimale, mentions légales visibles, cases pré‑cochées interdites pour le consentement.
- Plugins et tiers : audit des scripts tiers (chatbots, pixels sociaux, widgets) et vérification des engagements contractuels.
- Hébergement : garantie de sécurité, localité des serveurs, chiffrement des sauvegardes et accès restreint aux données.
- HTTPS et certificats : chiffrement TLS obligatoire pour protéger les flux d’informations.
- Logs et minimisation : gestion raisonnée des journaux de serveur et suppression périodique des logs non nécessaires.
Un audit technique régulier est recommandé pour détecter les failles et vérifier que le rgpd site web respecte les bonnes pratiques modernes de sécurité et de confidentialité.
Violations, sanctions et risques pour votre rgpd site web
Le non‑respect du RGPD expose votre entreprise à des risques multiples : sanctions financières pouvant atteindre 20 millions d’euros ou 4 % du chiffre d’affaires mondial, injonctions de mise en conformité, suspension de traitements, et atteinte à la réputation. Les autorités de protection des données ont intensifié les contrôles et ils ciblent fréquemment les sites web commerciaux collectant beaucoup de données utilisateurs.
Outre les amendes, une violation mal gérée peut générer des actions civiles, des plaintes clients et une perte de confiance durable. Un incident sur un rgpd site web peut aussi entraîner l’obligation d’informer massivement les personnes concernées, amplifiant l’impact réputationnel.
Checklist pas à pas pour mettre votre rgpd site web en conformité
Voici une feuille de route pratique pour atteindre la conformité :
- Réaliser un inventaire des traitements liés au site : formulaires, cookies, analytics, CRM.
- Documenter les bases légales et rédiger la politique de confidentialité mapping les traitements.
- Mettre en place un bandeau de cookies conforme et un outil de gestion des consentements qui stocke les preuves.
- Signer des contrats de sous‑traitance avec tous les prestataires traitant des données.
- Configurer techniquement le site : HTTPS, anonymisation IP, durées de conservation, droits d’accès automatisés.
- Former les équipes et nommer un référent RGPD pour le suivi des demandes et incidents.
- Établir une procédure de notification des violations et tester des scénarios de réponse.
- Réaliser des DPIA si nécessaire et mettre en œuvre les mesures d’atténuation identifiées.
- Planifier des audits réguliers et maintenir le registre des traitements à jour.
Cette checklist permet d’organiser la mise en conformité et de prioriser les actions à fort impact pour votre rgpd site web.
Bonnes pratiques complémentaires pour un rgpd site web durable
Au‑delà des obligations, adopter une approche proactive renforce la confiance de vos utilisateurs et protège votre activité :
- Minimisation des données : collecter uniquement ce qui est nécessaire pour la finalité annoncée.
- Privacy by design : intégrer la protection des données dès la conception de nouvelles fonctionnalités.
- Transparence continue : informer les utilisateurs lors de changements dans les traitements ou fiches prestataires.
- Tests et monitoring : vérifier régulièrement le respect des consentements et le bon fonctionnement des outils tiers.
- Documentation : conserver des preuves de conformité (consents, évaluations d’impact, contrats).
Ces pratiques facilitent la gestion opérationnelle du rgpd site web et réduisent le risque d’erreurs humaines ou techniques.
Quand faire appel à un expert pour votre rgpd site web
Vous devriez consulter un expert lorsque :
- votre site traite des catégories particulières de données (santé, origine, opinions) ;
- vous réalisez du profilage à grande échelle ou des décisions automatisées ;
- vous transférez des données hors UE ou utilisez des services cloud complexes ;
- vous n’avez pas de politique documentée ou craignez des incohérences entre vos pratiques et vos mentions légales.
Un prestataire spécialisé peut réaliser un audit, rédiger les mentions légales conformes, paramétrer un CMP adapté et vous accompagner dans la rédaction des contrats de sous‑traitance, ce qui sécurise durablement votre rgpd site web.
Conclusion
Le rgpd site web ne se réduit pas à un bandeau de cookies. Il exige une approche globale mêlant aspects juridiques, techniques et organisationnels. En identifiant les traitements, en sécurisant les flux, en informant correctement les utilisateurs et en contractualisant avec vos prestataires, vous réduisez significativement les risques. La conformité rgpd entreprise passe par des actions concrètes et documentées, adaptées à votre activité en ligne.
Pour un accompagnement sur mesure et une mise en conformité rapide, découvrez nos Services conformité et contactez notre équipe pour un audit complet et des recommandations opérationnelles.